Serveur auto-hébergé ou aucun serveur du tout
Comparez Vaultwarden et VaultKeepR selon le chiffrement, le stockage, l'accès et les formats d'export. Les notes ci-dessous distinguent les paramètres compatibles et les modèles de compte.
La réponse courte
- Changez si vous préférez ne pas patcher, sauvegarder et exposer un serveur.
- Changez si vous voulez synchroniser sans nom de domaine ni certificat TLS.
- Restez si vous tenez aux clients Bitwarden et exploitez déjà une infrastructure.
Un export Vaultwarden est un JSON ou CSV Bitwarden. Importez en local. Étapes de migration
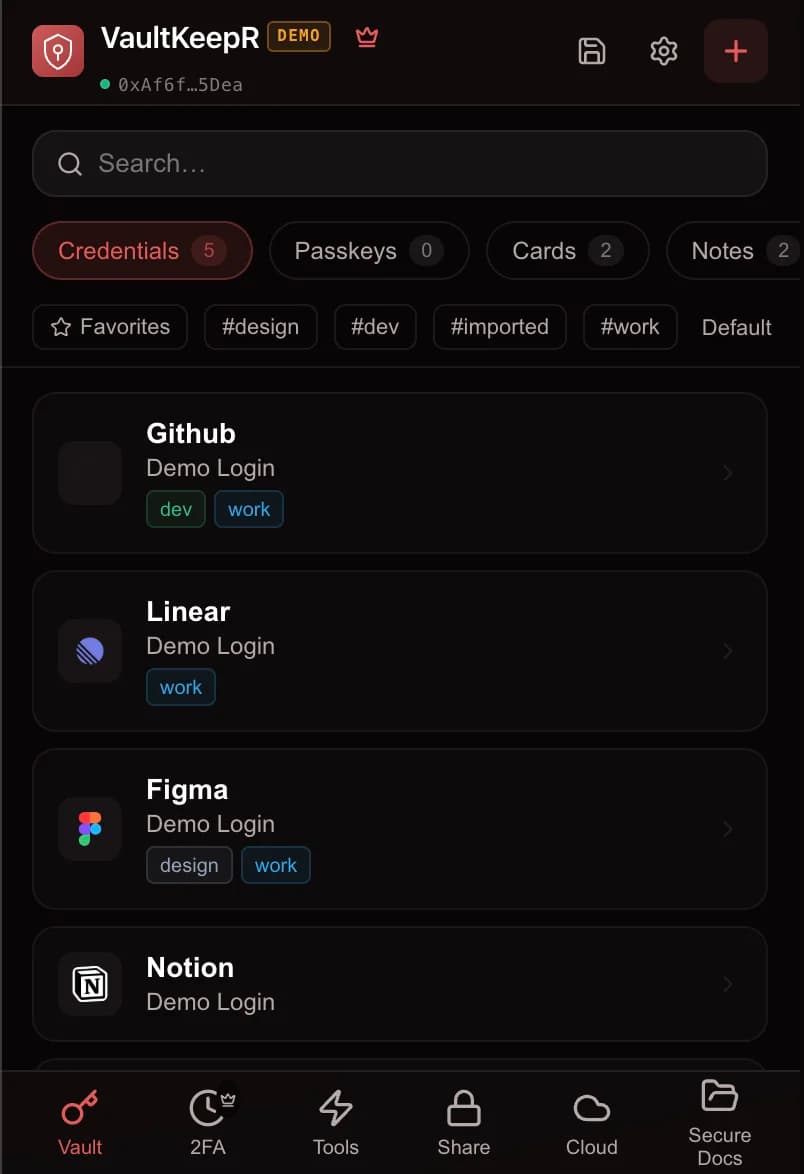
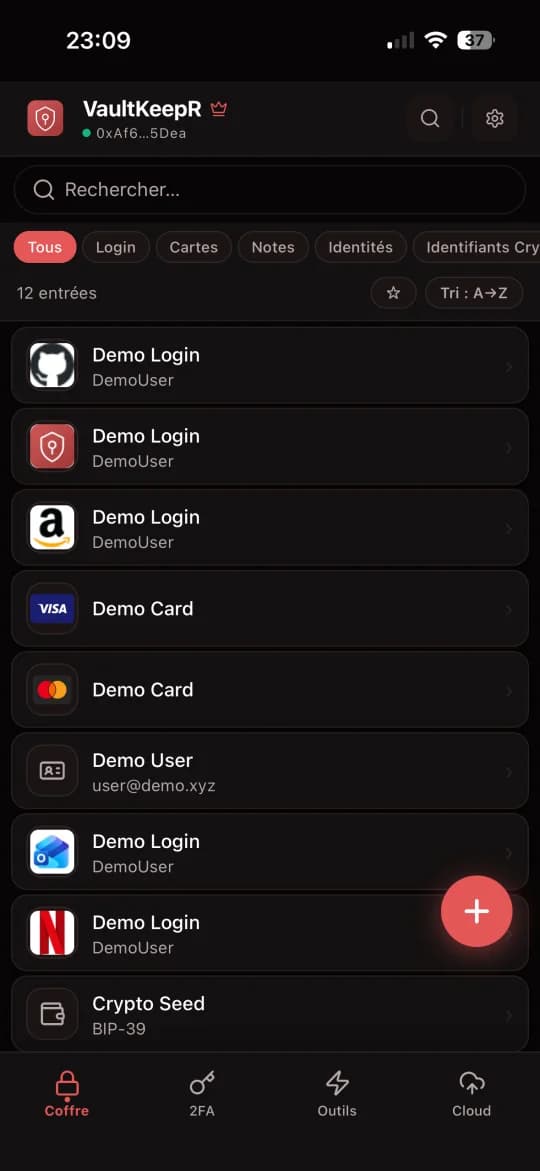
Faites défiler horizontalement pour voir toutes les colonnes. Au clavier, placez le focus sur le tableau puis utilisez les flèches gauche et droite.
| Comparaison | VaultKeepR | Vaultwarden |
|---|---|---|
| Chiffrement | XChaCha20-Poly1305 + Argon2id | Chiffrement du client Bitwarden (KDF choisie dans le compte) |
| Emplacement du stockage | Coffre local chiffré / synchronisation IPFS | Serveur compatible Bitwarden auto-hébergé |
| Authentification | Mot de passe + Secret Key / passkey compatible | Clients Bitwarden : e-mail + mot de passe maître (options variables) |
| Licence open source | Oui | Oui |
| Implémentation publique à examiner | SDK public ; pas un audit de sécurité externe | Oui |
| Tarifs | Coffre local et sync IPFS gratuits ; options Premium | Gratuit (auto-hébergé) |
Ce qui change vraiment en quittant Vaultwarden
Vaultwarden est une implémentation Rust indépendante de l'API serveur Bitwarden, utilisée pour auto-héberger un backend compatible sur du matériel modeste. Ce n'est pas le serveur officiel, c'est un serveur compatible, et cette nuance compte pour les mises à jour, la compatibilité avec les nouveaux clients Bitwarden et la sécurité de la machine exposée. Ce que vous gagnez, c'est le contrôle : pas de compte éditeur, pas d'abonnement.
Ce que vous prenez en charge, c'est l'exploitation. Correctifs, certificats TLS, sauvegardes de base, et la décision de ce qui arrive quand l'hôte meurt. Un export Vaultwarden produit du JSON ou CSV Bitwarden standard, qui s'importe proprement ici. Les organisations et collections disparaissent au passage, et les pièces jointes stockées par vos utilisateurs doivent être vérifiées avant de décommissionner l'instance.
Pourquoi utiliser Vaultwarden
- • Serveur Rust open source
- • Fonctionne avec les clients Bitwarden
- • Hébergement et sauvegardes choisis par l'exploitant
Points à vérifier avec Vaultwarden
- • Mises à jour serveur et HTTPS à maintenir
- • Sauvegardes et disponibilité à la charge de l'exploitant
- • Projet indépendant, distinct du serveur officiel Bitwarden
Chiffrement et dérivation des clés
Vaultwarden implémente une API serveur utilisée par les clients Bitwarden ; ce n'est pas un chiffrement de coffre distinct et universel. Le chiffrement avec mot de passe et la KDF choisie dépendent du client et de la configuration du compte. Vérifiez la compatibilité du client avant de changer les paramètres cryptographiques.
VaultKeepR chiffre le contenu du coffre en XChaCha20-Poly1305 et utilise Argon2id pour la dérivation des clés avec mot de passe. Argon2id augmente le coût des essais hors ligne, mais la protection dépend encore du secret de déverrouillage, des paramètres de la KDF et de la sécurité de l'appareil.
Copies du coffre et disponibilité distante
Vaultwarden est auto-hébergé : l'exploitant choisit le serveur et gère les sauvegardes de la base et des pièces jointes. Il n'est pas nécessairement lié à un fournisseur cloud précis ni à une configuration unique de base de données. L'auto-hébergement exige encore des mises à jour, HTTPS et un plan de disponibilité.
VaultKeepR conserve un coffre local chiffré et synchronise un bloc de coffre chiffré via IPFS. Les fragments de récupération Shamir sont distincts de ce bloc. L'accès distant dépend des passerelles, du maintien de l'épinglage (pinning) et des services de stockage configurés, dont la sauvegarde S3. Gardez une copie locale ou un export que vous pouvez déverrouiller.
Compte et méthodes de déverrouillage
Les utilisateurs déverrouillent leur coffre dans les clients Bitwarden compatibles. Le jeton d'administration du serveur n'est pas la méthode normale de déverrouillage du coffre utilisateur. Administration serveur, authentification et possession des clés de déchiffrement sont des responsabilités différentes.
VaultKeepR n'exige pas de compte de coffre lié à un e-mail. Les méthodes de déverrouillage dépendent de l'application et du matériel compatible. Retirer l'inscription par e-mail n'empêche pas le phishing, l'accès depuis un appareil compromis ni la corrélation des métadonnées.
Récupération et sauvegardes indépendantes
Le coffre local et la synchronisation IPFS sont gratuits. La récupération fragmentée Shamir 3-sur-5 fait partie de Premium. Configurez-la avant de perdre l'accès ; la récupération nécessite les fragments et les informations de récupération prévus.
La perte des secrets de déverrouillage sans récupération utilisable ni autre copie accessible peut faire perdre l'accès au coffre. Une réinitialisation par e-mail ne recrée pas une clé de chiffrement perdue. Testez la récupération et conservez des sauvegardes indépendantes avant de vous y fier.
Lire le guide complet : le chiffrement zero-knowledge expliqué
Sources et périmètre
Faits vérifiés le . Les fonctions dépendent du client, du format, des paramètres de la KDF et du modèle de compte. Les tarifs peuvent changer selon la région, la période de facturation et les promotions. Les prix en USD ne sont pas convertis en EUR ici.
- Périmètre et clients Vaultwarden
- README du projet
- Prérequis des sauvegardes serveur
- Exports des clients Bitwarden
Références VaultKeepR : Architecture, modèle de menaces, récupération, tarifs.
Questions fréquentes
Puis-je accéder à mes données hors-ligne ?
VaultKeepR est-il vraiment gratuit ?
VaultKeepR fonctionne-t-il avec les passkeys et la biométrie ?
Où sont réellement stockées mes données ?
Autres comparatifs
Changer de gestionnaire est aussi le bon moment pour fermer les comptes que vous n'utilisez plus. Nos guides couvrent la suppression sur 15 grands services.
Essayer un coffre local en priorité
Utilisez la méthode de transfert indiquée pour Vaultwarden, puis vérifiez les entrées importées. Conservez une sauvegarde et vos secrets de déverrouillage.
Comment transférer mes mots de passe depuis Vaultwarden ?+
Lien direct vers cette question